暗号資産で大きくお金を失うのは、「間違ったコインを選んだ」からではありません。
多くの場合、たった1つの鍵が侵害されたり、シードフレーズをなくしたり、急いでクリックしたせいで資金が虚空に消えたりするのが原因です。
意味のある額を保有しているなら——長期保有のスタック、家族の資産、あるいは小さな事業のトレジャリー——マルチシグウォレットは、暗号資産におけるシートベルト+エアバッグの組み合わせに最も近い存在です。
しかも一番いいのは? セキュリティエンジニアでなくても使えること。
市場スナップショット(2026年5月): セキュリティ習慣はこれまで以上に重要です。ライブの価格データがなくても傾向は一貫していて、ポートフォリオが大きいほど標的型のフィッシングやソーシャルエンジニアリングが増え、特に大きな相場変動の局面で顕著になります。
TL;DR: 60秒でわかるマルチシグ
- マルチシグ(マルチシグネチャ)ウォレットは、送金に2つ以上の承認を必要とします。
- 最も一般的な構成は2-of-3:3つの鍵が存在し、そのうち2つでトランザクションを承認できます。
- マルチシグは次のリスクから守ってくれます:
- 単一デバイスのハッキング
- シードフレーズの紛失・破損
- 単独の人物が暴走すること(チーム/トレジャリー)
- ただし複雑さは増えるので、シンプルな運用計画が必要です:
- 明確な署名者の役割
- クリーンな鍵の保管
- 「願うだけ」に頼らない復旧ルート
- 資産をスワップする時でも、プライバシー優先と自己管理は両立できます: SwapRocket のようなノンカストディアル/KYCなしのスワップを使い、出力を直接マルチシグの金庫へ送ればOKです。
マルチシグウォレットとは(専門用語なしで)
共同の貸金庫を想像してください。
通常のウォレットは、鍵が1本の箱のようなものです。その鍵を持っている人が開けられます。失くしたり複製されたりしたら、それで終わりです。
マルチシグウォレットは、2本の鍵を同時に回さないと開かない箱のようなもの。
それだけです。
暗号資産の用語で言うと:
- 「鍵」は通常、シードフレーズ(多くは12語または24語)から作られます。
- マルチシグウォレットは M-of-N のルールを設定します。
- N = 鍵の総数
- M = 支出を承認するのに必要な鍵の数
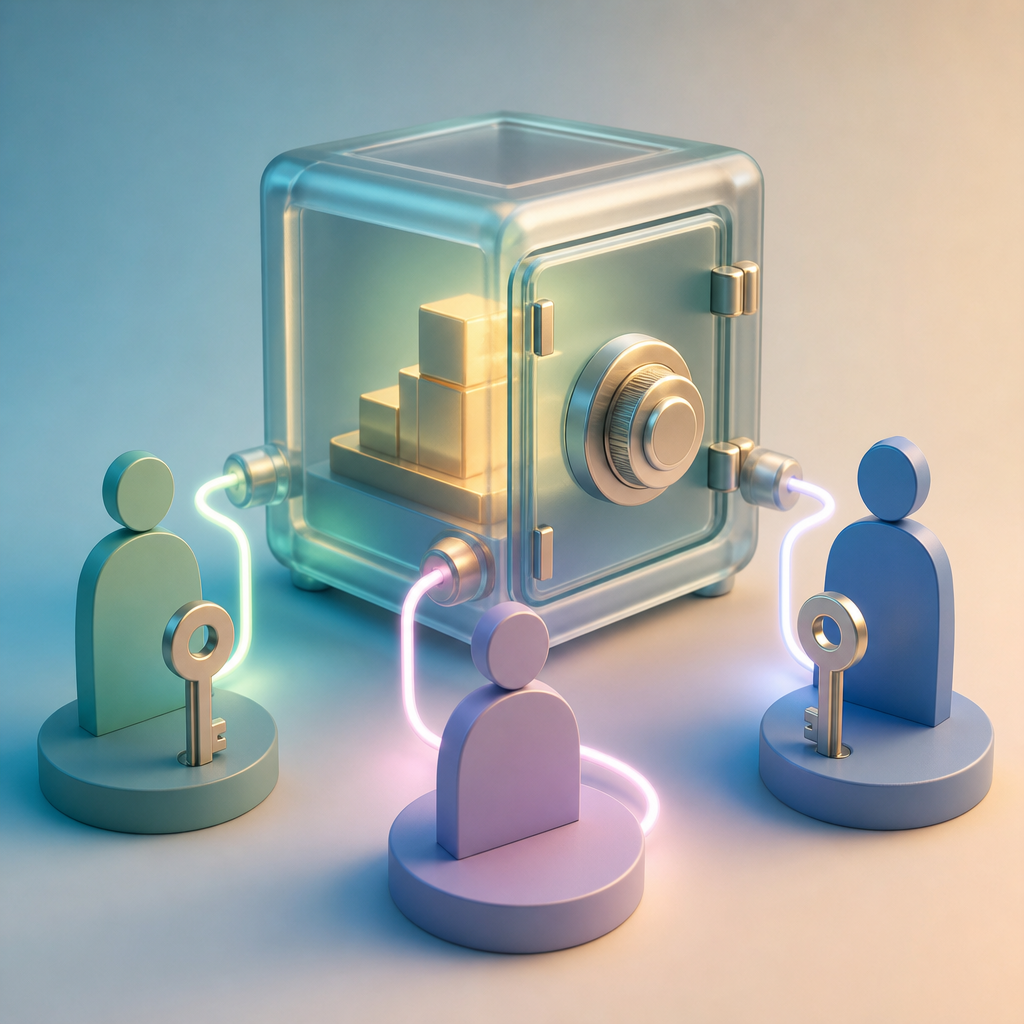
つまり 2-of-3 マルチシグとは:
- 独立した鍵が3つある
- そのうち2つで支出を承認できる
- 鍵を1つ失っても(または侵害されても)資金を失わない
この最後のポイントが魔法なんです。
マルチシグが通常のウォレットに勝る時(そして勝らない時)
マルチシグは、どんな状況でも「より安全」というわけではありません。よりレジリエント(耐障害性が高い)——これが、賭け金が大きいときに効いてきます。
マルチシグが向いているのはこんな人:
- 単一鍵の事故が人生を変えるほどの額を保有している
- デバイス侵害(マルウェア、SIMスワップ、リモートアクセス)への防御がほしい
- 共有管理(パートナー、家族、小規模企業)が必要
- 鍵を1つ失っても全損しない構成にしたい
実際のトレジャリーを運用しているオペレーターから聞いた、実用的な目安はこれ:
- スタックのうち1%〜2%をセキュリティ向上のために払ってもいいと思える規模なら、マルチシグはだいたい労力に見合います。
マルチシグが理想的ではないのはこんな人:
- 少額決済を頻繁に行い、儀式よりスピードが必要
- クリーンなセットアップにコミットできない(マルチシグは「中途半端」を容赦なく罰します)
- 複数のバックアップを安全に保管できる場所がない
マルチシグはシートベルトであって、安全運転の代わりではありません。
人気のマルチシグ構成:2-of-3、3-of-5、そしてその先へ
多くのガイドがさらっと流すポイントですが、重要なのはこれです:「最適な」マルチシグの閾値は、何から守りたいかで決まります。
シンプルにいきましょう。
定番:2-of-3 マルチシグ
多くの本気のホルダーにとって、ここがちょうどいい落としどころです。
これがうまく機能する理由:
- 鍵を1つ(火災、盗難、ハード故障)失っても、まだ復旧できる。
- 盗む側は鍵が1つではなく2つ必要になる。
- 鍵を異なる場所・異なるデバイスタイプに分散できる。
よくある 2-of-3 の構成:
- Key A:自宅金庫のハードウェアウォレット
- Key B:銀行の貸金庫のハードウェアウォレット
- Key C:信頼できる弁護士に預ける復旧鍵、または自分が管理する別拠点に保管
チームや「潰せない」規模のスタックには 3-of-5
事業のトレジャリー、DAO資金、またはファミリーオフィス的なプールを管理しているなら、3-of-5 は単独個人リスクを下げられます。
こんなときに効きます:
- 複数ロールの承認が欲しい(例:CEO + CFO + セキュリティ)
- 強要や内部脅威が心配
- 誰かが対応不能になっても継続運用が必要
トレードオフ:運用の手間が増えます。
1-of-2 はだいたい罠
「鍵が2つあるから安全」と思って、たまに “1-of-2” を選ぶ人がいます。
でも署名が1つでいいなら、実質的には単一鍵セキュリティに戻っているだけです—複雑さが増えただけ。
ざっくり比較(意図的にシンプル)
| 構成 | 向いている用途 | 最大のメリット | 最大のデメリット |
|---|---|---|---|
| シングルシグ(鍵1つ) | 小額、日常の支払い | シンプルで速い | 1回のミスが致命傷になり得る |
| 2-of-3 マルチシグ | 本気のホルダー、家族 | 鍵を1つ失っても復旧できる | セットアップ + 調整が必要 |
| 3-of-5 マルチシグ | 事業/トレジャリー | 強いガバナンス、継続性 | 承認が増え、プロセスが増える |
| スマートコントラクトウォレット(可変) | 1チェーンのパワーユーザー | 柔軟なルール(制限、復旧) | チェーン + コントラクトのリスク |
本気のホルダー向け:実戦的マルチシグ・プレイブック
具体化しましょう。
例えば、$50,000〜$500,000 の長期ポートフォリオを築いたとします。毎日トレードはしないけれど、年に数回はリバランスする。
最大の不安は、地味なものです:
- 「シードフレーズを失ったら?」
- 「ノートPCが侵害されたら?」
- 「自分が死んで家族が資金にアクセスできなかったら?」
健全なマルチシグ計画は、役割設計から始まります。
Step 1:解決したい問題を決める
主目的を選びましょう:
- 対ハック耐性(攻撃者が複数鍵を侵害しないといけない)
- 喪失耐性(鍵を1つ失っても復旧できる)
- 共同管理(誰か1人では資金を動かせない)
3つすべて狙うこともできますが、何が最重要かは把握しておく必要があります。
Step 2:自分の生活に合うしきい値を選ぶ
多くの本気の個人ホルダーなら:
- 2-of-3 が「セキュリティ対複雑さ」の比率が最良です。
事業なら:
- 3-of-5 が一般的です。人的な単一障害点を避けられるからです。
Step 3:鍵は場所だけでなく 故障モード で分離する
ここが「理論上のマルチシグ」から「実運用のマルチシグ」へ格上げするポイントです。
一緒に壊れる方法で鍵を保管しないでください。
分離が悪い例:
- 同じノートPCに2つの鍵
- 同じ家に2つのシードバックアップ
- 同時に注文し、同時にセットアップし、同じ場所に保管した2台のハードウェアウォレット
分離が良い例:
- 異なるデバイスタイプ(ハードウェアウォレット + エアギャップ端末)
- 異なる場所(自宅 + 安全なオフサイト)
- 異なる保管媒体(金属バックアップ + 密封した紙バックアップ)
Step 4:1ページの「支出手順」ポリシーを書く
マルチシグを使うほど本気なら、短いチェックリストも用意する価値があります。
ポリシーはこれくらいシンプルで構いません:
- 支出上限:$X を超える取引は、必ず2人目が同席
- 検証:ハードウェアウォレットの画面で常にアドレスを確認
- タイミング:2つ目の鍵で署名する前に10分待つ(衝動的ミスを潰す)
- 変更管理:バックアップ更新なしの鍵ローテーションは禁止これは形式張って聞こえるかもしれませんが、実際は「未来の自分」がバカなことをしないように先回りして防いでいるだけです。
キー保管:みんなが間違えるポイント
鍵の保管がずさんだと、マルチシグでも守ってくれません。
むしろ悪化することすらあります。なぜなら、失くすピースが増えるからです。
強いキー保管パターン(2-of-3)
普通の人間でも回る、うまく機能しているクリーンな構成はこんな感じです:
- キー1(メイン): 自宅に保管するハードウェアウォレット(施錠して保管)
- キー2(サブ): オフサイトに保管するハードウェアウォレット(銀行の貸金庫、または信頼できる安全な場所)
- キー3(リカバリー): 別場所に保管するシードフレーズのバックアップ(封印+アクセス手順を文書化)
そして「人間レイヤー」のルール:
- シードフレーズは絶対に撮影しない
- インターネットにつながったPCにシードフレーズを絶対に入力しない
- 旅行中、署名デバイスを全部同じバッグに入れない
見落とされがちなリスク:相関した災害
多くの損失は、1つの出来事で複数の鍵がまとめてやられることで起きます。
例:
- 火事で「メイン端末」と「紙のバックアップ」の両方が焼失する
- 洪水で金庫と引き出しのバックアップがまとめてダメになる
- パートナーが両方のシードを見つけてしまう(「近くに」保管していたせいで)
この記事で1行だけ覚えるなら、これにしてください:
バックアップは独立して壊れるべき。
相続:ここでマルチシグが真価を発揮する
シングルシグの相続は、たいてい誰かにシードフレーズを渡すことになります。
それは気まずいです。なぜなら、それは結局こうなるから:
- 早すぎる(相手が資金を動かせてしまう)、または
- 遅すぎる(あなたが亡くなり、誰も復旧できない)
マルチシグなら、もっと現実的なことができます:
- 配偶者がキーを1つ持つ
- あなたがキーを1つ持つ
- 3つ目のキーは、明確な指示とともに第三者が保管する(弁護士、遺言執行者、または安全に保管されたリカバリー)
これで日常の安全性 と 現実的な復旧ルートの両方を手に入れられます。
マルチシグ+スワップ:安全に出入りする方法
ここで、本気のホルダーほどよく転びます。
要塞を作ったのに……その後は、ホットウォレットに500ドルしか入っていなかった頃と同じノリで平然とスワップしてしまうのです。
より安全な流れはシンプルです:
- ガス代と実験用に、小さな「支払い用」ウォレットを用意する
- マルチシグは金庫として運用する
- リバランスが必要になったら、スワップして、出力を金庫アドレスに直接送る
マルチシグ戦略でスワップが重要な理由
マルチシグは金庫を守りますが、それでも次のことは必要です:
- エクスポージャーの入れ替え(BTC/ETH/ステーブル)
- チェーンの集約
- 長期保管の好みに合わせてプライバシー資産へ移す
保管の主導権を手放さずに(あるいはパスポートを渡さずに)それを実現するのが目的です。
SwapRocket では、「本気のホルダー」目線に合う形でスワップできます:
- ノンカストディアル(カストディ口座に預け入れない)
- KYCなし(デフォルトでプライバシー優先)
- 高速スワップ(通常は数分。チェーンや承認状況による)
- アグリゲートされた流動性で 700+の暗号資産 にアクセス
移動を計画しているなら、始める前に対応状況をざっと確認しておくのも有効です。対応暗号資産 でネットワークと資産を確認してください。
例:BTCをETHにリバランスして、金庫に戻す
BTCポジションの10%をETHに移したいとします。
クリーンで、揉め事の少ないやり方はこうです:
- 暗号資産コンバーター で受け取り見込み量を見積もり、ペアが妥当かをチェックする。
- BTCからETHへの交換 からスワップを実行する。
- 送付先アドレス を、マルチシグ金庫の受け取りアドレスに設定する。
レートタイプを比較しているなら、これは大きめのリバランスで重要になります。固定レートは想定外を減らせて、フローティングは相場が落ち着いているときに有利になりがちです。より深い解説が必要なら、固定仮想通貨スワップ レートと変動仮想通貨スワップ レート: 常に正しい選択を にリンクしてください。
例:ステーブルコインを「一時停止ボタン」として使う
時には、目的はリターンを追うことではなく、しばらくの間ボラティリティを抑えることだったりします。
USDTや他のステーブルコインへローテーションするなら:
- 暗号資産コンバーター で出力をプレビュー
- ETHからUSDTへの交換 のようなものを実行
- または SOL/USDT コンバーター のような直接変換ページを素早く確認
その後、収益はそのままマルチシグアドレスへ送金します。
「どれくらい時間がかかる?」(実務的な答え)
マルチシグ自体がブロックチェーンを本質的に遅くするわけではありませんが、人の調整コストは増えます。
スワップ自体の所要時間は、ネットワークの承認回数に左右されます。
現実的な目安とスピード面のコツを知りたいなら、暗号資産スワップにはどれくらい時間がかかる?実際に効くスピード改善のコツ を読んでください。
また、途中で詰まったときにまず見るべきなのは、当て推量するより SwapRocket FAQ です。
よくあるマルチシグのミス(そして回避方法)
マルチシグの失敗は、たいてい「暗号資産が壊れている」からではありません。
ほとんどはプロセスの問題です。
ミス #1:マルチシグを魔法の盾のように扱う
間違ったアドレスへのトランザクションを承認してしまえば、マルチシグはそのミスを忠実に実行します。
対策:
- 安全な画面でアドレスを検証する
- 新しい送金先を設定するときは少額のテスト送金を使う
- 2つ目の署名を急がない(10分の間を置くだけで多くを防げます)
ミス #2:2本の鍵を同じ場所に「一時的に」保管する
一時的は、必ず恒久になります。いつだって。
対策:
- ルールを徹底する:署名時以外、鍵は決して同じ場所に置かない
- どうしても移動が必要なら、持ち歩く署名デバイスは1台だけにする
ミス #3:文書化された復旧計画がない
私が耳にするマルチシグ最大の後悔はこれです:「設定はしたけど…誰も仕組みを書き残してなかった」。
対策:
- 1ページの文書を書く:ウォレット種別、署名者数、バックアップの場所、復旧手順
- 安全に保管する(そして適切な人がアクセスできるようにする)
ミス #4:しきい値(閾値)を複雑にしすぎる
現実的に署名を集められないほど厳格な設定にすると、別種のリスク――麻痺――を作ることになります。
対策:
- 個人は基本を2-of-3にする
- チームは、役割と稼働が実際に担保できる場合に限って3-of-5を使う
ミス #5:「ホット」な運用を「コールド」保管の目的と混ぜる
長期保管用の金庫(vault)なら、あらゆるアプリやサイトに接続しないことです。
対策:
- 実験用に別の「取引用ウォレット」を分ける
- vaultは主に受け取り先および保管先として使う
マルチシグウォレットの選び方(見るべきポイント)
エコシステムごとにマルチシグの選択肢は豊富ですが、チェックリストは概ね一貫しています。
確認ポイント:
- 分かりやすい署名UX(何を承認しているか理解できる)
- 設定をエクスポート可能(1つのUIにロックインされない)
- 優れた復旧手段(文書化され、テストされている)
- ハードウェアウォレット互換(最低でも2人の署名者で)
- 継続的なメンテナンス(開発が継続され、セキュリティ実績がある)
そして実資金を入れる前に、リハーサルをしてください:
- マルチシグを作成する
- 少額を入金する
- 必要な署名数で支出を実行する
- バックアップからウォレットを復元する(最低1回)
面倒です。ええ。
でも、注意喚起の「典型例」にならないためには、それが必要です。
実際に機能する、シンプルな「本気のホルダー」ルーティン
継続できる実用的なリズムが欲しいなら、これでいきましょう:
- 毎月: 署名デバイスの電源が入り、アクセス可能か確認する
- 四半期ごと: バックアップが無事で、保管場所が今でも妥当か検証する
- 年2回: 必要ならリバランスする(大きめのスワップはそのときだけ行う)
- 人生の大きな出来事の後: 誰がどの鍵を管理しているか見直す(結婚、引っ越し、事業の変更など)
リバランスするときは、シンプルに:- 暗号資産コンバーターで価格をチェック
- SwapRocketでスワップ
- 受け取った資金をそのままマルチシグ金庫へ送金
まだカストディアルなプラットフォームから移行中なら、このマインドセットの転換も刺さるはずです:中央集権型取引所を離れて完全セルフカストディへ。
FAQs(要点だけ)
マルチシグはビットコイン専用?
いいえ。マルチシグはさまざまなエコシステムに存在しますが、具体的な実装はチェーンやウォレットの種類によって異なります。
マルチシグなら匿名になれる?
マルチシグはプライバシーではなく、承認(オーソリゼーション)のための仕組みです。プライバシー重視の習慣と組み合わせることはできますが、別のツールです。
マルチシグを使っていても暗号資産を買ったり売ったりできる?
はい。しっかりしたホルダーの多くは、次のように分けて管理しています:
- 日常の入出金に使う少額の「オンランプ/オフランプ」残高
- 長期保管用のマルチシグ金庫
入金・出金の導線が必要なら、まずは暗号資産を買うまたは暗号資産を売るから始めて、その後資金をマルチシグへ移してください。
スワップの途中で助けが必要になったら?
最速で答えを探すならSwapRocket FAQを使うか、お問い合わせからお問い合わせください。
関連記事
本気のホルダーとしてスワップする準備はできた?
マルチシグは、「たった1つの鍵」に自分の未来すべてを賭けるのをやめる方法です。
リバランスしたいとき、ステーブルに移したいとき、主要アセット間を移動したいときは、その「大人の」セキュリティ姿勢に見合うやり方で行いましょう。
SwapRocketを使えば、プライバシー重視の高速スワップを、クリーンなノンカストディアルのフローで実行できます—そして出力をそのままマルチシグ金庫へ送金。まずはペアや見積もりを確認したいなら、暗号資産コンバーターから始めてください。