Kriptoda ciddi parayı “yanlış coin’i seçtiğin” için kaybetmezsin.
Çoğu insan parayı, tek bir anahtar ele geçirildiği için, tek bir seed phrase kaybolduğu için ya da aceleyle atılan tek bir tık fonları boşluğa gönderdiği için kaybeder.
Eğer anlamlı bir değer tutuyorsan—uzun vadeli birikimin, aile birikimi ya da küçük bir işletme hazinesi—multisig cüzdan, kriptoda emniyet kemeri + hava yastığı kombinasyonuna en yakın şeydir.
En güzel kısmı ne? Bunu kullanmak için güvenlik mühendisi olman gerekmiyor.
Piyasa özeti (Mayıs 2026): Güvenlik alışkanlıkları her zamankinden daha önemli. Canlı fiyat verisi olmasa bile desen aynı—daha büyük portföyler daha hedefli phishing ve sosyal mühendislik girişimlerini çeker, özellikle büyük piyasa dalgalanmaları sırasında.
TL;DR: 60 saniyede Multisig
- Multisig (çok imzalı) cüzdan, fon göndermek için 2 veya daha fazla onay gerektirir.
- En yaygın kurulum 2-of-3’tür: üç anahtar vardır, herhangi ikisi bir işlemi yetkilendirebilir.
- Multisig seni şunlardan korur:
- Tek bir cihazın hacklenmesi
- Tek bir seed phrase’in kaybolması veya yok olması
- Tek bir kişinin kontrolden çıkması (ekipler/hazineler)
- Evet, ekstra karmaşıklık ekler; bu yüzden basit bir plana ihtiyacın var:
- Net imzalayıcı rolleri
- Temiz anahtar saklama
- “Umut”a dayanmayan bir kurtarma yolu
- Varlık takası yaparken de gizlilik öncelikli kalıp self-custody sürdürebilirsin: SwapRocket gibi non-custodial, KYC’siz bir swap kullan ve çıktıyı doğrudan multisig kasana gönder.
Multisig cüzdan nedir (jargonsuz)
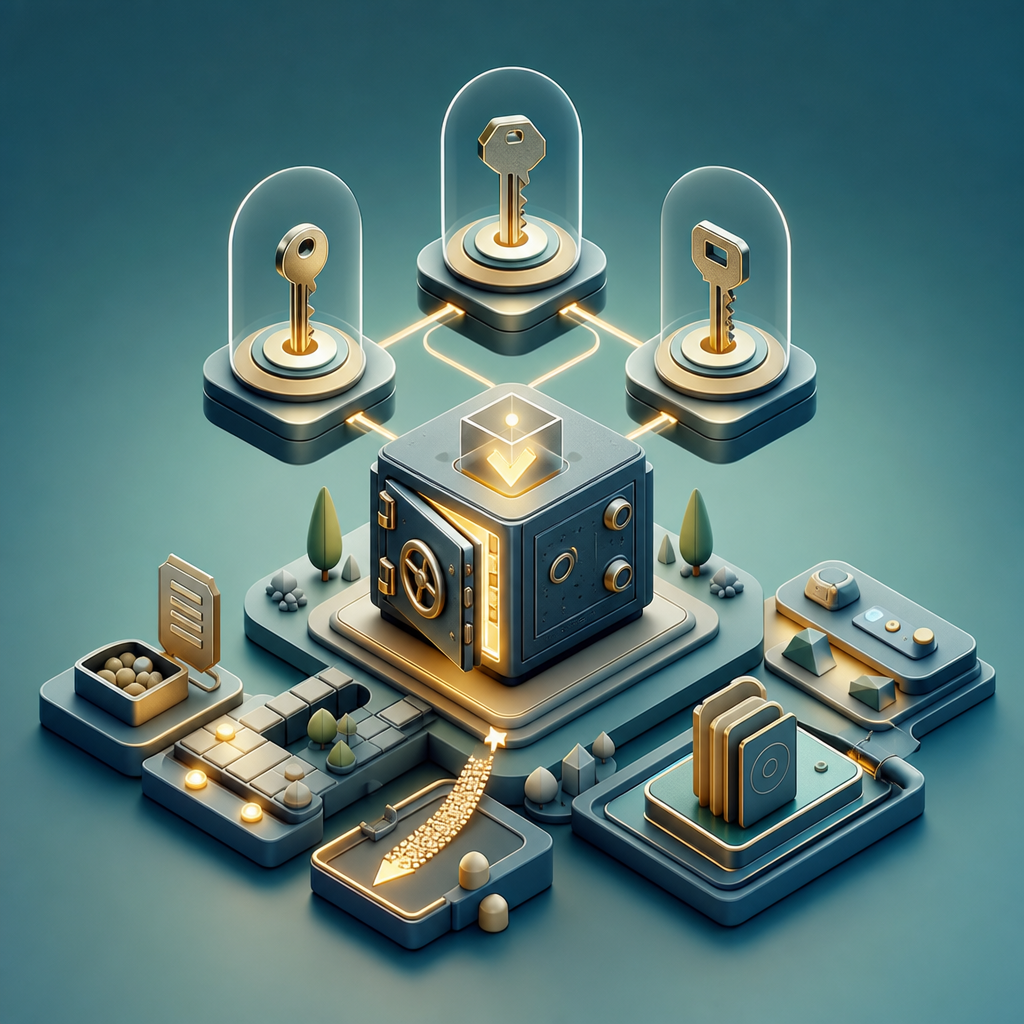
Ortak kullanılan bir banka kasasını hayal et.
Normal bir cüzdan, tek anahtarlı bir kasa gibidir. O anahtara kim sahipse açabilir. Kaybolursa ya da kopyalanırsa, işin biter.
Multisig cüzdan ise, aynı anda iki anahtarın çevrilmesini gerektiren bir kasa gibidir.
Hepsi bu.
Kripto terimleriyle:
- Bir “anahtar” genellikle bir seed phrase’ten üretilir (çoğu zaman 12 veya 24 kelime).
- Multisig cüzdan bir kural belirler: M-of-N.
- N = toplam anahtar sayısı
- M = harcamayı onaylamak için gereken anahtar sayısı
Yani 2-of-3 multisig şu anlama gelir:
- 3 bağımsız anahtar vardır
- Herhangi 2’si harcamayı yetkilendirebilir
- 1 anahtar kaybolsa (ya da ele geçirilse) bile fonlar kaybolmaz
Sihir de bu son noktada.
Multisig ne zaman normal cüzdandan iyidir (ve ne zaman değildir)
Multisig her durumda “daha güvenli” değildir. Daha dayanıklıdır—ki bahisler yükseldiğinde önemli olan da budur.
Multisig senin için harika bir seçimdir, eğer:
- Tek anahtarın bozulmasının hayatını değiştirecek kadar çok kripto tutuyorsan
- Cihaz ele geçirilmesine karşı koruma istiyorsan (malware, SIM swap, uzaktan erişim)
- Paylaşımlı kontrol gerekiyorsa (ortaklar, aile, küçük bir şirket)
- Bir anahtarı kaybetmenin her şeyi kaybetmek anlamına gelmediği bir kurulum istiyorsan
Gerçek hazineler yöneten operatörlerden duyduğum pratik bir başparmak kuralı:
- Birikimin, daha iyi güvenlik için onun %1–%2’sini ödemeyi göze alacağın kadar büyükse, multisig çoğunlukla emeğe değer.
Multisig ideal değildir, eğer:
- Sık sık küçük ödemeler yapıyorsan ve ritüelden çok hıza ihtiyacın varsa
- Temiz bir kurulum yapmaya kendini adayamazsan (multisig “yarım yamalak” işi cezalandırır)
- Birden fazla yedeği saklayacak güvenli bir yerin yoksa
Multisig emniyet kemeridir; iyi sürüşün yerine geçmez.
Popüler multisig kurulumları: 2-of-3, 3-of-5 ve ötesi
Çoğu rehberin üstünden geçip gittiği şey şu: “en iyi” multisig eşiği, neye karşı savunma yaptığınla ilgilidir.
Basit tutalım.
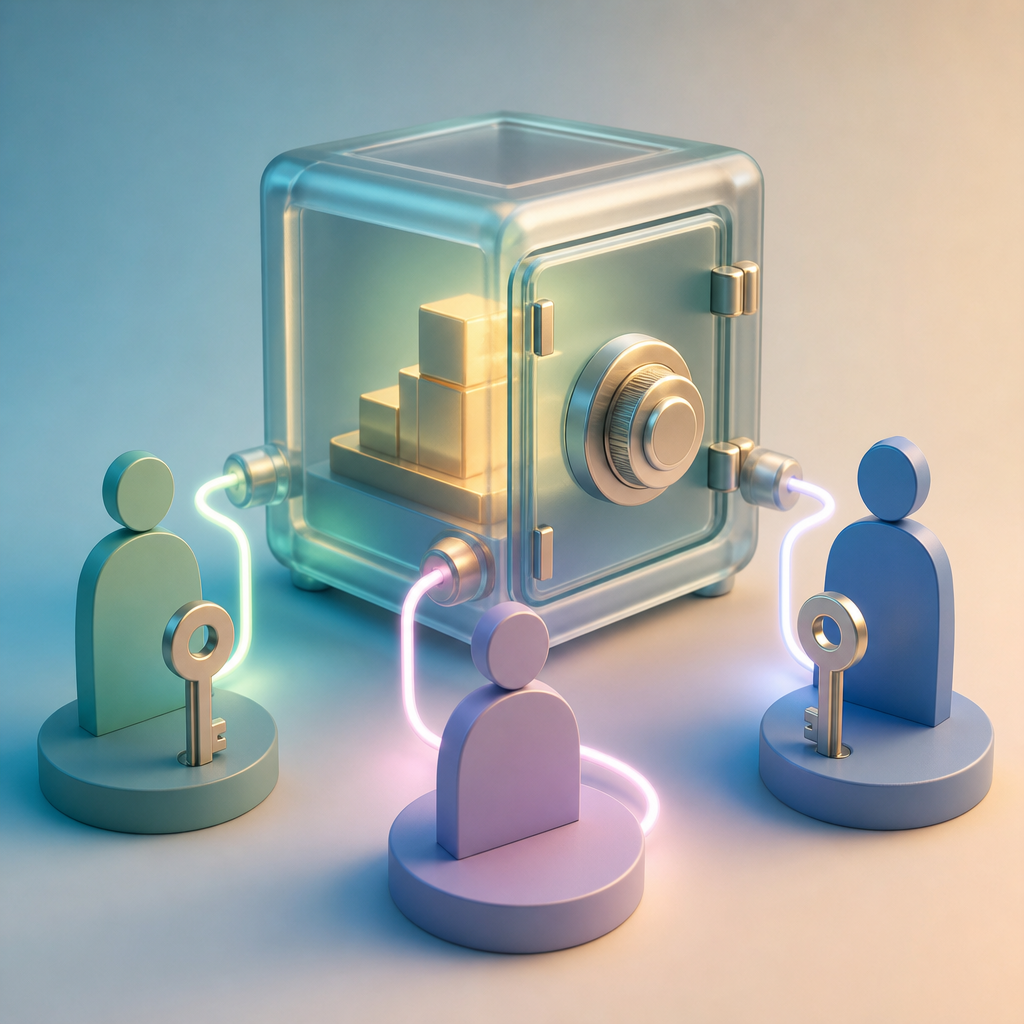
Klasik: 2-of-3 multisig
Bu, birçok ciddi yatırımcı için ideal noktadır.
Neden bu kadar iyi çalışır:
- Bir anahtarı (yangın, hırsızlık, donanım arızası) kaybedebilirsiniz ve yine de kurtarma yapabilirsiniz.
- Bir hırsızın bir değil, iki anahtara ihtiyacı olur.
- Anahtarları farklı konumlara ve cihaz türlerine bölebilirsiniz.
Yaygın bir 2-of-3 düzeni:
- Anahtar A: ev kasanızda bir donanım cüzdanı
- Anahtar B: bankadaki kiralık kasada bir donanım cüzdanı
- Anahtar C: güvenilir bir avukatta saklanan kurtarma anahtarı veya sizin kontrol ettiğiniz ikinci bir konum
Ekipler ve “batmasına izin verilemeyecek kadar büyük” yığınlar için 3-of-5
Bir işletme hazinesini, DAO fonlarını veya bir aile ofisi tarzı havuzu yönetiyorsanız, 3-of-5 tek kişiye bağlı riski azaltabilir.
Şu durumlarda işe yarar:
- Birden fazla rolden onay istiyorsanız (örn. CEO + CFO + güvenlik)
- Zorlamadan veya içeriden tehditlerden endişe ediyorsanız
- Birisi erişilemez hale gelirse sürekliliğe ihtiyacınız varsa
Takas: operasyonel yük daha fazladır.
1-of-2 genellikle bir tuzaktır
İnsanlar bazen iki anahtar olduğu için daha güvenli olduğunu düşünerek “1-of-2” yapar.
Ama yalnızca bir imza yeterliyse, aslında tek anahtarlı güvenliğe geri dönmüş olursunuz—sadece ekstra karmaşıklıkla.
Hızlı karşılaştırma (bilerek basit)
| Kurulum | En iyi olduğu kullanım | En büyük fayda | En büyük dezavantaj |
|---|---|---|---|
| Tek imza (1 anahtar) | Küçük bakiyeler, günlük harcama | Basit ve hızlı | Tek bir hata ölümcül olabilir |
| 2-of-3 multisig | Ciddi yatırımcılar, aileler | 1 anahtarı kaybetseniz bile kurtarma | Kurulum + koordinasyon gerekir |
| 3-of-5 multisig | İşletmeler/hazineler | Güçlü yönetişim, süreklilik | Daha fazla onay, daha fazla süreç |
| Akıllı sözleşme cüzdanı (değişken) | Tek zincirde ileri seviye kullanıcılar | Esnek kurallar (limitler, kurtarma) | Zincir + sözleşme riski |
Ciddi yatırımcılar için gerçek dünya multisig oyun planı
Bunu somutlaştıralım.
50.000$ ile 500.000$ arası uzun vadeli bir portföy oluşturduğunuzu düşünün. Her gün al-sat yapmıyorsunuz, ama yılda birkaç kez yeniden dengeleme yapıyorsunuz.
En büyük korkularınız sıkıcı olanlar:
- “Seed ifademi kaybedersem ne olur?”
- “Laptop’um ele geçirilirse ne olur?”
- “Ölürsem ve ailem fonlara erişemezse ne olur?”
Mantıklı bir multisig planı rollerle başlar.
Adım 1: Hangi problemi çözdüğünüze karar verin
Birincil hedefinizi seçin:
- Hack’e karşı dayanıklılık (saldırganın birden fazla anahtarı ele geçirmesi gerekir)
- Kayıp dayanıklılığı (bir anahtarı kaybedebilirsiniz ve yine de kurtarabilirsiniz)
- Paylaşımlı kontrol (hiçbir tek kişi fonları hareket ettiremez)
Üçünü de yapabilirsiniz, ama hangisinin en önemli olduğunu bilmeniz gerekir.
Adım 2: Hayatınıza uyan bir eşik seçin
Çoğu ciddi bireysel yatırımcı için:
- 2-of-3, “güvenlik-karmaşıklık” oranı açısından en iyisidir.
İşletmeler için:
- 3-of-5 yaygındır çünkü insan faktöründe tek hata noktasından kaçınır.
Adım 3: Anahtarları sadece konuma göre değil, arıza moduna göre ayırın
Bu, sizi “teoride multisig”den “pratikte multisig”e taşıyan kısımdır.
Anahtarları birlikte çökecek biçimde saklamayın.
Kötü ayrıştırma örnekleri:
- Aynı laptop’ta iki anahtar
- Aynı evde iki seed yedeği
- Birlikte sipariş edilen, birlikte kurulan, birlikte saklanan iki donanım cüzdanı
Daha iyi ayrıştırma örnekleri:
- Farklı cihaz türleri (donanım cüzdanı + airgapped cihaz)
- Farklı konumlar (ev + güvenli dış lokasyon)
- Farklı saklama ortamları (metal yedek + mühürlü kâğıt yedek)
Adım 4: Tek sayfalık bir “nasıl harcanır” politikası yazın
Multisig için yeterince ciddiye alıyorsanız, küçük bir kontrol listesi için de yeterince ciddisinizdir.
Politikanız şu kadar basit olabilir:
- Harcama limiti: $X üzerindeki her işlem için ikinci bir kişinin hazır bulunması gerekir
- Doğrulama: adresi her zaman donanım cüzdanı ekranından onaylayın
- Zamanlama: ikinci anahtarı imzalamadan önce 10 dakika bekleyin (dürtüsel hataları öldürür)
- Değişiklik yönetimi: yedekleri güncellemeden anahtar rotasyonu yokBu kulağa resmi geliyor, ama aslında yaptığın şey sadece “gelecekteki senin” aptalca bir şey yapmasını engellemek.
Anahtar saklama: herkesin yanlış yaptığı kısım
Anahtarları kötü saklıyorsan multisig seni kurtarmaz.
Hatta işleri daha da kötüleştirebilir—çünkü artık kaybedeceğin daha fazla parça var.
Güçlü bir anahtar saklama düzeni (2/3)
İşte normal insanların uygulayıp başarılı olduğu temiz bir kurulum:
- Anahtar 1 (Birincil): evde saklanan donanım cüzdanı (kilit altında)
- Anahtar 2 (İkincil): farklı bir lokasyonda saklanan donanım cüzdanı (banka kasası veya güvenilir bir güvenli konum)
- Anahtar 3 (Kurtarma): ayrı saklanan seed phrase yedeği (mühürlü + erişim talimatları belgelenmiş)
Ve “insan katmanı” kuralları:
- Seed phrase’leri asla fotoğraflama
- Seed phrase’leri internete bağlı bir bilgisayara asla yazma
- Seyahat ederken tüm imzacı cihazları aynı çantada tutma
Gizli risk: korele felaketler
Birçok kayıp, tek bir olayın birden fazla anahtarı devre dışı bırakmasından kaynaklanır.
Örnekler:
- Ev yangını hem “birincil cihazını” hem de “yedek kağıdını” yok eder
- Sel hem kasanı hem de çekmecedeki yedeğini kullanılamaz hale getirir
- Bir partner, tohumlar “birbirine yakın” saklandığı için ikisini birden bulur
Bu makaleden tek bir satır hatırlayacaksan, şu olsun:
Yedeklerin bağımsız şekilde arızalanmalı.
Miras: multisig burada parlar
Tek imzalı (single-sig) miras genelde birine seed phrase vermek demektir.
Bu da garip bir durum, çünkü ya:
- Çok erken (parayı alabilirler), veya
- Çok geç (sen yoksun, kimse kurtaramaz)
Multisig ile daha gerçekçi bir şey yapabilirsin:
- Eşin 1 anahtar tutar
- Sen 1 anahtar tutarsın
- Üçüncü anahtar net talimatlarla tutulur (avukat, vasi/uygulayıcı veya güvenli şekilde saklanan kurtarma)
Böylece günlük kullanım güvenliği ve gerçek bir kurtarma yolu elde edersin.
Multisig + swap’ler: güvenle içeri girip çıkma
Ciddi yatırımcıların sıkça tökezlediği yer burası.
Bir kale inşa ediyorlar… sonra swap’leri, sıcak cüzdanda 500$ varken yaptıkları gibi rahatça yapıyorlar.
Daha güvenli akış basit:
- Gas ücretleri ve denemeler için küçük bir “harcama” cüzdanı tut
- Multisig’ini kasa (vault) olarak tut
- Dengeleme gerektiğinde swap yap ve çıktıyı doğrudan kasa adresine gönder
Multisig stratejisinde swap’ler neden önemli
Multisig kasayı korur, ama yine de şunları yapman gerekir:
- Maruziyeti döndürmek (BTC/ETH/stable’lar)
- Zincirleri konsolide etmek
- Uzun vadeli saklama tercihi için bir gizlilik varlığına geçmek
Bunu gözetimi bırakmadan (ya da pasaportunu teslim etmeden) yapabilmek asıl mesele.
SwapRocket üzerinde, “ciddi yatırımcı” zihniyetine uyan şekilde swap yapabilirsin:
- Non-custodial akış (saklamalı bir hesaba yatırmıyorsun)
- KYC yok (varsayılan olarak gizlilik-öncelikli)
- Hızlı swap’ler (genelde dakikalar içinde, zincirlere ve onaylara bağlı olarak)
- Birleştirilmiş likidite ile 700+ kripto paraya erişim
Bir hareket planlıyorsan, başlamadan önce nelerin desteklendiğini mantık kontrolünden geçirmek de yardımcı olur. Ağları ve varlıkları doğrulamak için desteklenen kripto paralar bölümünü kullan.
Örnek: BTC’yi ETH’ye dengelemek, sonra tekrar kasaya
Diyelim ki BTC pozisyonunun %10’unu ETH’ye taşımak istiyorsun.
Bunu temiz ve düşük stresli şekilde yapmak için:
- Çıktıyı tahmin etmek ve pariteyi mantık kontrolünden geçirmek için kripto dönüştürücü aracını kullan.
- Swap’i BTC → ETH takası üzerinden gerçekleştir.
- Hedef adres olarak multisig kasa alım adresini ayarla.
Kur türlerini karşılaştırıyorsan, büyük dengelemelerde bu önemlidir. Sabit kur sürprizi azaltabilir; piyasalar sakin olduğunda ise değişken kur avantaj sağlayabilir. Daha derin açıklama istiyorsan Sabit ve Değişken Kripto Swap Oranları: Her Zaman Doğruyu Seçin bağlantısını ver.
Örnek: Stablecoin’leri bir “duraklatma düğmesi” gibi kullanmak
Bazen amaç getirilerin peşinden koşmak değildir — bir süreliğine volatiliteyi azaltmaktır.
USDT’ye ya da başka bir stablecoin’e geçiş yapıyorsanız:
- Kripto dönüştürücü içinde çıktıları önizleyin
- ETH → USDT takası gibi bir şey çalıştırın
- Ya da SOL → USDT dönüştürücü gibi doğrudan bir dönüşüm sayfasını hızlıca kontrol edin
Sonra da geliri doğrudan multisig adrese gönderin.
“Bu ne kadar sürer?” (pratik cevap)
Multisig, blokzincirleri doğası gereği yavaşlatmaz; ama insan koordinasyonu ekler.
Swap’in kendisi için zamanlama, ağ onaylarına bağlıdır.
Gerçekçi beklentiler ve hız ipuçları istiyorsanız Kripto Swap’ler Ne Kadar Sürer? İşe Yarayan Hız İpuçları yazısını okuyun.
Ve akışın ortasında takılıp kalırsanız, tahmin yürütmek yerine ilk durağınız SwapRocket SSS olmalı.
Yaygın multisig hataları (ve nasıl önlenirler)
Multisig’de yaşanan sorunlar nadiren “kripto bozuk” olduğu içindir.
Genellikle süreç problemleridir.
Hata #1: Multisig’i sihirli bir kalkan gibi görmek
Yanlış adrese bir işlemi onaylarsanız, multisig hatanızı aynen uygular.
Çözüm:
- Adresleri güvenli ekranlar üzerinden doğrulayın
- Yeni bir hedef kurarken küçük test işlemleri kullanın
- İkinci imzayı yavaşlatın (10 dakikalık bir ara pek çok şeyi yakalar)
Hata #2: İki anahtarı “geçici olarak” aynı yerde saklamak
Geçici olan kalıcıya dönüşür. Her zaman.
Çözüm:
- Bir kural koyun: anahtarlar, imzalama dışında asla aynı yerde bulunmaz
- Seyahat etmeniz gerekiyorsa, yalnızca tek bir imzalayıcı cihaz taşıyın
Hata #3: Belgelenmiş bir kurtarma planının olmaması
Duyduğum bir numaralı multisig pişmanlığı şu: “Kurduk… ama nasıl çalıştığını kimse yazmadı.”
Çözüm:
- Tek sayfalık bir doküman yazın: cüzdan tipi, imzalayıcı sayısı, yedeklerin nerede olduğu, nasıl kurtarılacağı
- Güvenli saklayın (ve doğru kişilerin erişebildiğinden emin olun)
Hata #4: Eşiği gereğinden fazla karmaşıklaştırmak
Kurulumunuz o kadar katıysa ki imzaları gerçekçi biçimde toplayamıyorsanız, başka tür bir risk üretmiş olursunuz: felç.
Çözüm:
- Bireyler için varsayılan olarak 2-of-3’ü seçin
- Ekipler için 3-of-5’i yalnızca roller ve erişilebilirlik gerçekten uygunsa kullanın
Hata #5: “Hot” davranışları “cold” saklama hedefleriyle karıştırmak
Kasınız uzun vadeli saklama içinse, onu her uygulamaya ve siteye bağlamayın.
Çözüm:
- Denemeler için ayrı bir “işlem cüzdanı” tutun
- Kasayı ağırlıklı olarak bir alma ve saklama hedefi olarak kullanın
Bir multisig cüzdanı nasıl seçilir (nelere bakmalı)
Ekosistemler genelinde pek çok multisig seçeneği var, ama kontrol listeniz oldukça tutarlı kalır.
Şunlara bakın:
- Net imzalama UX’i (neyi onayladığınızı anlayabilmelisiniz)
- Dışa aktarılabilir yapılandırma (tek bir arayüze kilitlenmemek için)
- İyi kurtarma seçenekleri (belgelenmiş ve test edilmiş)
- Donanım cüzdan uyumluluğu (en az 2 imzalayıcı için)
- Süregelen bakım (aktif geliştirme ve güvenlik geçmişi)
Ve gerçek fonları bağlamadan önce bir prova yapın:
- Multisig’i oluşturun
- Küçük bir miktar yatırın
- Gerekli imza sayısıyla bir harcama işlemi gerçekleştirin
- Cüzdanı yedeklerden geri yükleyin (en az bir kez)
Evet, zahmetli.
Ama ibretlik bir hikâyeye dönüşmemenin yolu da bu.
Gerçekten işe yarayan basit bir “ciddi holder” rutini
Uygulayabileceğiniz pratik bir ritim istiyorsanız şunu kullanın:
- Aylık: imzalayıcı cihazların hâlâ açıldığını ve erişilebilir olduğunu kontrol edin
- Üç aylık: yedeklerin sağlam olduğunu ve konumların hâlâ mantıklı olduğunu doğrulayın
- Yılda iki kez: gerekirse yeniden dengeleyin (ve büyük swap’leri yalnızca o zaman yapın)
- Büyük yaşam olaylarından sonra: hangi anahtarları kimin kontrol ettiğini gözden geçirin (evlilik, taşınma, iş değişiklikleri)
Yeniden dengeleme yaparken basit tutun:
- kripto dönüştürücü ile fiyat kontrolü yapın
- SwapRocket borsa üzerinden takas yapın
- Gelirleri doğrudan multisig kasanıza gönderin
Hâlâ saklama (custodial) platformlarından uzaklaşma sürecindeyseniz, şu zihniyet değişimi de hoşunuza gidecek: merkezi borsalardan tam self-custody’ye geçiş.
SSS (hızlı cevaplar)
Multisig yalnızca Bitcoin için mi?
Hayır. Multisig ekosistemler genelinde vardır, ancak tam uygulama zincire ve cüzdan türüne göre değişir.
Multisig anonim olduğum anlamına mı gelir?
Multisig yetkilendirme ile ilgilidir, gizlilikle değil. Gizlilik dostu alışkanlıklarla birlikte kullanabilirsiniz, ancak bunlar ayrı araçlardır.
Multisig kullanıyorsam yine de kripto alıp satabilir miyim?
Evet. Birçok ciddi yatırımcı şunları tutar:
- İşlemler için küçük bir “on-ramp/off-ramp” bakiyesi
- Uzun vadeli saklama için bir multisig kasa
Giriş/çıkış akışlarına ihtiyacınız varsa, kripto satın al veya kripto sat ile başlayın, ardından fonları multisig’e taşıyın.
Takas sırasında yardıma ihtiyacım olursa ne yapmalıyım?
En hızlı yanıtlar için SwapRocket SSS bölümünü kullanın veya iletişim üzerinden ulaşın.
İlgili Okumalar
- Merkezi borsalardan ayrılın: tam self-custody’ye geçin
- Sabit ve değişken takas kurları: her seferinde doğru seçimi yapın
- Kripto takasları ne kadar sürer? İşe yarayan hız ipuçları
Ciddi bir yatırımcı gibi takas yapmaya hazır mısınız?
Multisig, tüm geleceğinizi tek bir anahtara bağlamayı bırakmanın yoludur.
Yeniden dengeleme zamanı geldiğinde, stable’lara geçerken ya da büyük varlıklar arasında hareket ederken, bunu aynı “yetişkin” güvenlik duruşuyla uyumlu bir şekilde yapın.
Hızlı, gizlilik öncelikli takaslar ve temiz, non-custodial bir akış için SwapRocket borsa kullanın—sonra çıktıyı doğrudan multisig kasanıza gönderin. Önce pariteleri ve tahminleri keşfetmek isterseniz, kripto dönüştürücü ile başlayın.