你来到这里,是因为你问了自托管里最重要的问题:什么是助记词?用大白话说,它就是一串单词(通常是 12 或 24 个),相当于你加密钱包的“总备份”——如果你丢了手机、删了应用、或者换了新设备,这串词就能 恢复你的钱包和你的资金。
如果这听起来很强大,那确实如此。
也正因为它强大,助记词也是骗子最想偷走的头号目标。
- 助记词是一个 12/24 个单词的钱包备份,可以重建你的私钥。
- 任何拿到你助记词的人,通常都能 直接把你的币转走——不需要密码。
- 把它 离线 保存(纸/金属),做 2 份备份,分别放在 不同且安全的地方。
- 绝不要把它输入到“客服聊天”、Google 表单、屏幕共享通话或陌生网站里。
- 即便你在 SwapRocket 这样的非托管平台上进行兑换,你仍然需要保护接收币的钱包。
“手机丢了”的故事(助记词为什么存在)
想象一下:你已经持续攒币好几个月了。
也许你把一部分 BTC 换成 ETH 用来付 gas,或者在波动期间转进稳定币里先躺平。
然后手机坏了。或者你升级换机,旧设备不见了。你重新安装钱包 App……结果发现里面空空如也。
这种一瞬间的崩溃感,正是助记词存在的原因。
一个靠谱的钱包并不是像银行登录那样的“账户”。
它更像是一台钥匙制造机:它会生成你的私钥。你的助记词就是能把这些私钥重新生成出来的 总蓝图。
什么是助记词(以及它为什么重要)
我们把问题讲清楚:
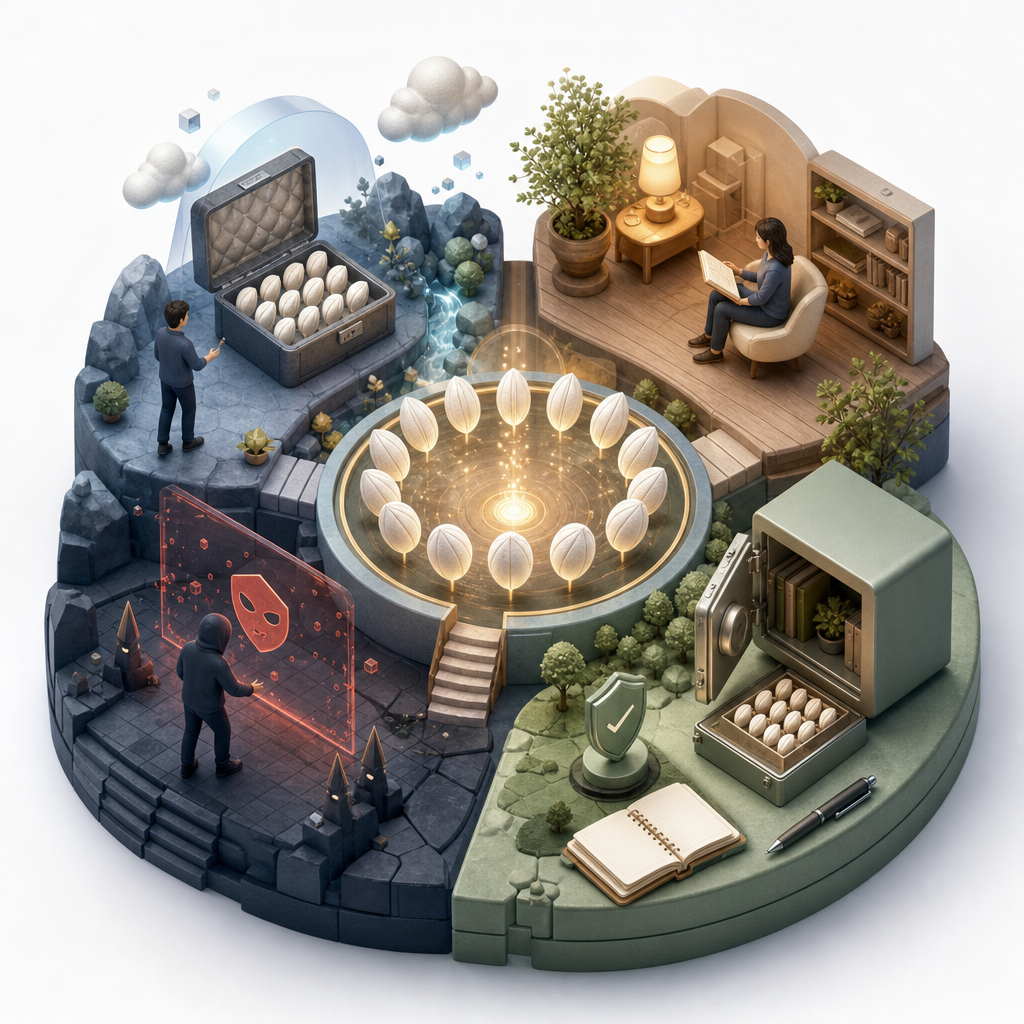
助记词(也叫 恢复短语 或 记忆短语)是一串人类可读的单词列表,它代表了用来生成你钱包私钥的“秘密种子”(seed)。
大多数钱包使用像 BIP39 这样的标准,从包含 2048 个常用词的词库中选取单词。
这就是为什么助记词看起来像:
- “ocean”
- “lamp”
- “yellow”
- “planet”
……而不是一串乱七八糟的随机字符。
助记词 vs. 密码(最容易把人绊倒的区别)
密码是可以重置的。
助记词是 不能 重置的。
如果你弄丢了它,同时设备又坏了,你可能会永久失去访问权限。而如果别人拿到了它,他们往往能在几分钟内把钱包掏空。
下面这个简单对比能帮你迅速理解:
| 项目 | 它的作用 | 如果被偷了… | 能重置吗? |
|---|---|---|---|
| 助记词(12/24 个单词) | 重建钱包的私钥 | 他们通常能把所有资产拿走 | 不能 |
| 钱包 App 密码 / PIN | 解锁该设备上的 App | 他们可能访问 该设备上 的资金 | 有时可以 |
| 私钥(单个地址) | 控制一个地址 | 他们可以花掉该地址里的资金 | 不能 |
如果你只记住一句话:助记词就是万能主钥。
助记词如何恢复钱包(不讲让人头疼的数学)
钱包恢复看起来像魔法,但其实是一个可预测的过程。
当你的钱包第一次创建时,它生成了一个随机的秘密数字(“种子”seed)。
你的助记词就是这个秘密的可读版本。
当你把助记词输入到兼容的钱包里:
- 钱包会重建同一个“种子”
- 它会重新生成相同的私钥
- 它会推导出相同的公开地址
- 你的余额会“重新出现”,因为钱包现在可以看到并签名这些地址的交易
一个重要细节:你的币并不存放在钱包 App 里。
它们存在于区块链上。
钱包只是用来证明你有权限移动这些币的工具。
12个词 vs 24个词:哪个更好?
在实际使用中,只要生成方式正确,两者都很安全。
- 12个词 对大多数用户来说已经非常强大了。
- 24个词 会把搜索空间进一步扩大,并且在注重安全的配置中很常见。
可以把它理解为:一把非常结实的锁 vs 一把更结实的锁。
更大的风险通常不是“黑客用暴力破解你的短语”。
而是:
- 钓鱼
- 截图
- 云备份
- 随意/马虎的存放
- 假冒客服
人们常犯的错(那些“图方便”的失误)
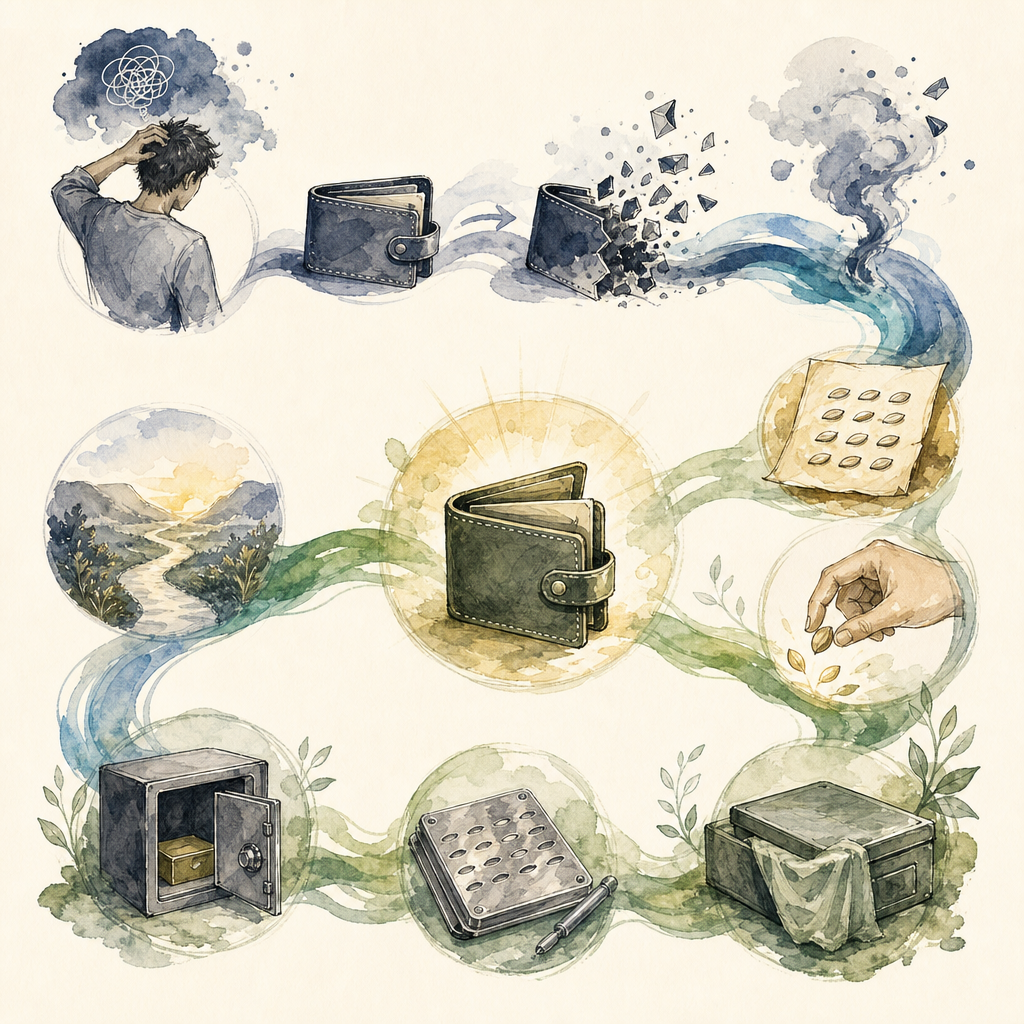
助记词的安全失守,往往以一种很无聊的方式发生。
不是好莱坞式黑客剧情。
下面是我见过最常见、最真实的错误:
1) 把它存到备忘录、邮箱或Google Drive
方便,直到不方便为止。
如果你的邮箱被入侵,或者你的云存储同步到了公司的笔记本电脑上,你的助记词就可能泄露。
如果你非要用数字方式保存(不推荐),那就需要非常严肃的操作安全措施。
对大多数人来说:离线才是王道。
2) 直接截图
截图往往会自动同步。
它们还会留在照片备份、共享相册,甚至消息聊天记录里。
骗子很喜欢截图,因为一旦设备被攻破,截图非常容易被搜索出来。
3) 在错误的App或网站里输入
有些钓鱼页面看起来和热门钱包一模一样。
他们会说:
- “恢复你的钱包以修复网络错误”
- “验证你的助记词以领取空投”
- “连接你的钱包以领取奖励”
你一旦把助记词输入到他们的网站里,就彻底完了。
4) 以为“没人会发现我那张纸”
把助记词写在纸上是好的——前提是存放得当。
把助记词写在纸上然后塞在键盘下面,就不是。
最安全的助记词存储方式(现实可行,不偏执)
你不需要活得像个间谍。
但你确实需要一个能扛住这些情况的方案:
- 盗窃
- 火灾
- 进水/水损
- “未来的你”忘了放在哪里
下面是一套对大多数人都适用的理性方案。
两份备份原则(简单且有效)
创建 两份 助记词的离线备份。
把它们存放在 两个不同的安全地点。
例如:
- 备份#1 放在家用保险箱
- 备份#2 放在银行保险箱,或交给可信的人(密封),或另一个安全地点
为什么要两份?
因为单点故障,就是人们丢币的常见原因。
纸 vs 金属:该用哪个?
对很多用户来说,纸就够了。
但金属更耐久。
如果你要长期保管的资产超过,比如 $1,000–$5,000,金属备份就很有意义,因为它比纸更能扛火灾和洪水。
标记要清楚,但别“打广告”
别在上面写“Bitcoin助记词”。
那就像在罐子上贴标签写“现金”。
用一个中性的标签,保证你以后自己能看懂就行。
远离摄像头
这听起来很显然,但很多人就是栽在这里。
当你写下或冲压助记词时:
- 避开安防摄像头
- 避开手机摄像头
- 避开带摄像头的笔记本
- 避开“帮忙的人”
你会惊讶地发现,有多少助记词是通过随手拍的照片泄露出去的。
你真正会遇到的助记词骗局(以及如何快速识别)
骗子通常不会试图破解你的安全措施。
他们会试图把你“骗到手动交出来”。
下面是最常见的几种。
骗局#1:“钱包客服”私信
你在X、Telegram、Reddit或Discord发了个问题。
几分钟内,“客服”就会带着logo、语气自信地私信你。
他们会要求:
- 你的助记词
- 屏幕录制
- 一个“验证”步骤
真正的客服 永远 不需要你的助记词。
一次都不会。
骗局 #2:假的“同步”或“迁移”网站
这些看起来很专业。
它们会说你的钱包需要与网络“同步”,或“迁移”到新版本。
页面只有一个目的:让你输入那 12/24 个助记词。
经验法则:任何网站向你索要助记词,几乎都一定是骗局。
骗局 #3:空投与“领取”陷阱
你会被承诺获得免费代币。
为了领取,对方会让你在某个网站上“恢复”钱包。
如果你一定要参与空投交互,使用单独的“烧钱包”(burner wallet),并且只放少量资金。
骗局 #4:屏幕共享“协助”通话
这个很阴险,因为它看起来像真人在帮你。
有人提出在 Zoom/Meet 上带你一步步完成恢复。
他们可能会引导你:
- 打开你的助记词备份
- 在共享屏幕时把它打出来
- “只露一秒”给他们看
别这么做。
骗局 #5:剪贴板恶意软件(复制/粘贴劫持)
有些恶意软件会监控你的剪贴板。
你复制了一个地址……它会悄悄替换成攻击者的地址。
这类攻击更多针对提币而不是助记词,但它是同一个故事的一部分:攻击者利用你的日常习惯下手。
最佳习惯:发送前务必核对地址的前 4 位和后 4 位字符。
助记词与加密货币兑换:你需要知道什么
如果你使用的是非托管兑换平台,通常流程是从你的钱包转出到一个兑换地址,然后再接收回你的钱包。
这意味着在兑换前、兑换中和兑换后,你的钱包安全都很重要。
在 SwapRocket 上,兑换流程的设计理念是简单且隐私优先:
- 非托管:你始终掌控自己的资金和密钥
- 无需 KYC:不会强制你上传身份文件
- 快速兑换:通常几分钟内完成,取决于网络拥堵情况
- 通过流动性聚合支持 2,000+ 资产
如果你想探索交易对,可以从 兑换流程 开始,或查看 支持的加密货币。
一个实用例子(更有真实感)
假设你要把 BTC 兑换成 ETH。
你发起兑换,发送 BTC,然后在目标钱包里收到 ETH。
如果你目标钱包的助记词已经泄露,那么这笔 ETH 可能刚到账就立刻消失。
所以薄弱点不在兑换本身——在于你的钱包恢复安全。
如果你想了解常见的兑换路径,可以看看像 BTC 兑换 ETH 这样的页面,或使用 加密货币换算器 在提交前先粗略核对一下数量是否合理。
一个快速的市场快照(为什么这个话题一直相关)
截至 2026 年 9 月,加密市场仍在热潮与谨慎之间循环——迷因币浪潮、ETF 头条,以及交易所周期性的监管打击。
在每一轮周期里,有一个趋势持续增长:越来越多人转向自托管与隐私优先工具。
这对独立性来说是好事。
但这也意味着更多新手要开始保管助记词……骗子也很清楚这一点。
你今天就能落实的助记词最佳实践(10 分钟清单)
下面是一份不折腾的清单,你可以很快做完。
- 找到你的助记词(只在私密环境下进行)
- 确认它是完整的(12 或 24 个词,顺序正确)
- 清晰誊写(字母不要糊)
- 做 2 份备份
- 分开存放(两个安全地点)
- 绝不拍照
- 绝不上传到任何地方
- 绝不分享给“客服”、朋友或伴侣随口一说
- 测试恢复:用备用设备或只读流程(仅在你有把握时)
- 制定一个预案以应对紧急情况(如果你出事了会怎样?)
如果你想要一套更完整的兑换后安全例行流程,这篇值得收藏:交换后保护您的加密货币:15步清单。
人们在了解什么是助记词后常问的 FAQs
助记词和私钥是一样的吗?
不完全是。
助记词通常会在钱包中生成许多私钥(对应许多地址)。
而私钥通常只控制一个地址。
我可以更改助记词吗?
不能像改密码那样更改。
如果你想要一个“新的助记词”,需要创建一个新钱包,并把资金转到新钱包里。
我应该把助记词输入到网站里来连接我的钱包吗?
不要。
大多数正规的钱包连接方式是通过钱包 App、二维码或签名提示——而不是把助记词输入到网站里。
如果有人拿到了我的助记词会怎样?
在大多数情况下,他们可以在别处恢复你的钱包并把你的资金转走。
通常也没有“撤销”按钮。
这就是为什么助记词隐私没有任何商量余地。
如果我只分享 3–4 个词呢?
仍然有风险。
部分泄露可能会与其他信息结合(照片、备份、已知模式、随机性差)。
把每一个词都当成关键——因为确实如此。
如何在不牺牲隐私的情况下安全兑换
当你的助记词存储足够稳妥后,兑换就没那么令人紧张了。
这里有一个简单的、以隐私优先的流程:
- 选择你要兑换的币种(例如:BTC → XMR)
- 仔细核对你的收款地址(前/后 4 位字符)
- 使用非托管平台完成兑换
- 将收到的资产存入你自己控制的钱包
你可以直接从这些页面发起兑换:
想买币而不是兑换?
- 试试 Buy Crypto 页面 或 用银行卡购买 BTC 的交易对
- 如果你在了解隐私币,可以看看 用银行卡购买 XMR
如果你在操作过程中有任何不清楚的地方,SwapRocket FAQ 是最快帮你解卡的地方。
关于 Monero、隐私与助记词的一点说明
很多人往往是在做出第一次偏隐私的操作之后——比如买入或换成 Monero——才开始认真了解助记词。
因为一旦你开始在意隐私,自然也会开始在意资产托管权。
如果你正走在这条路上,这篇指南和今天的话题很搭配:如何匿名购买 Monero(XMR)— 无 KYC 指南 2025。
记住:如果你的助记词最后躺在截图文件夹里,隐私工具再好也没意义。
相关阅读
准备好像真正拥有你的加密资产一样去兑换了吗?
如果你已经把助记词保护到位,那你就已经领先大多数人了。
现在你可以更有信心地兑换——不必交出身份信息,也不必把资金托付给托管型交易所。
使用 SwapRocket,用清爽的界面、具竞争力的聚合汇率,并支持 700+ 种资产,几分钟内即可完成兑换。
如果你想在兑换前快速做个理性校验,先试试 加密货币换算器,准备好了再开始兑换。